Enterprise 관리자는 작업 실행 중 Computer의 샌드박스가 액세스할 수 있는 웹사이트 및 네트워크 대상을 제어할 수 있습니다.
해당 네트워크 방화벽 정책 설정을 통해 관리자는 허용 및 거부 규칙을 사용하여 Computer 샌드박스의 아웃바운드 네트워크 트래픽을 제한할 수 있습니다.
이는 Computer가 특정 웹사이트에 접속하거나 작업을 수행하는 것을 방지해야 하는 조직에 특히 유용합니다 — 예를 들어, X, Reddit 또는 LinkedIn과 같은 소셜 미디어 플랫폼에 콘텐츠를 게시하는 것 등이 이에 해당합니다.
네트워크 방화벽 정책 설정 방법
-
관리자 패널에서 조직 설정으로 이동합니다.
-
Computer 설정 탭을 선택합니다.
-
네트워크 방화벽 정책 섹션을 찾으십시오.
설정 개요
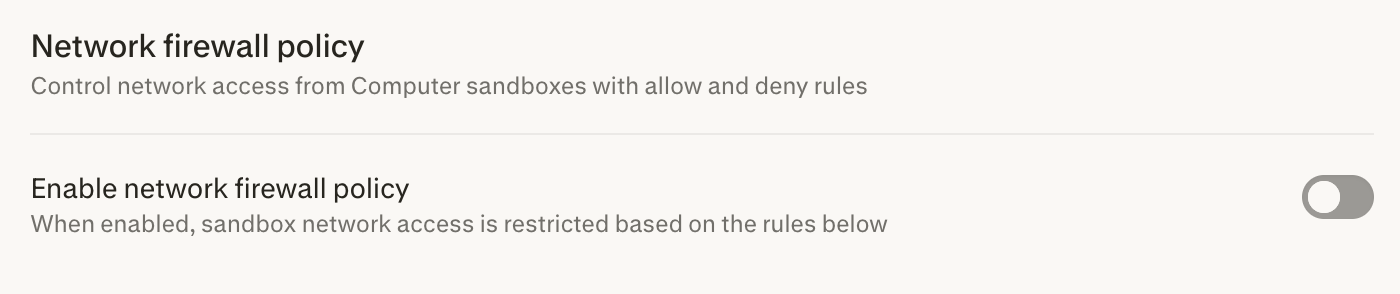
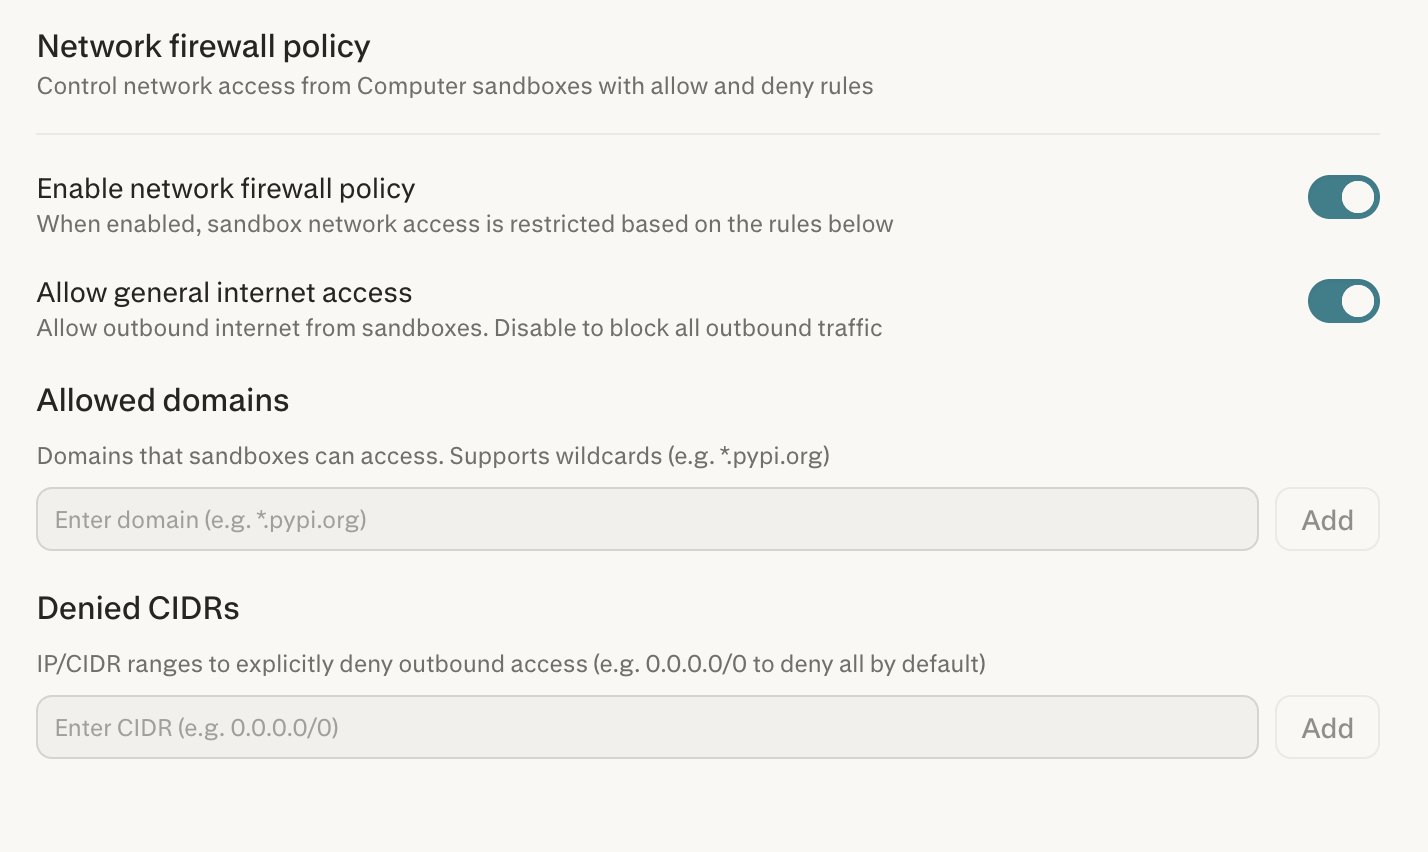
네트워크 방화벽 정책 활성화
이 설정은 전체 방화벽을 제어하는 마스터 토글입니다. 활성화 시 사용자가 구성한 규칙에 따라 샌드박스 네트워크 액세스가 제한됩니다. 비활성화 시 Computer 샌드박스는 제한 없는 아웃바운드 인터넷 액세스가 가능합니다.
일반 인터넷 액세스 허용
이 토글은 Computer 샌드박스가 모든 외부 인터넷 요청을 수행할 수 있는지 여부를 제어합니다. 이 설정은 전부 아니면 전무 방식입니다:
-
활성화됨 — Computer 샌드박스는 인터넷에 자유롭게 접속할 수 있습니다(사용자가 설정한 Allowed Domains 또는 Denied CIDRs 규칙의 적용을 받습니다).
-
비활성화됨 — Computer 샌드박스에서의 모든 아웃바운드 트래픽은 완전히 차단됩니다.
허용 도메인
Computer 샌드박스가 액세스할 수 있는 특정 도메인에 대한 타겟 허용 목록입니다. 이 필드는 와일드카드 항목을 지원합니다 (예: *.pypi.org). 워크플로에 Computer가 필요로 하는 사이트에 대해서만 액세스를 허용하고자 할 때 이 기능을 사용하세요. 일반 인터넷 액세스 허용이 비활성화되어 있어 명시적으로 승인된 도메인만 접속할 수 있는 경우에 특히 유용합니다.
거부된 CIDR
아웃바운드 액세스가 명시적으로 차단된 IP/CIDR 범위의 특정 차단 목록입니다. 예를 들어 0.0.0.0/0을 입력하면 기본적으로 모든 아웃바운드 트래픽을 거부합니다. 더 광범위한 인터넷 액세스는 허용하면서 특정 IP 범위를 차단하려면 이 기능을 사용하십시오.
규칙이 함께 작동하는 방식
방화벽은 단일 '전부 아니면 전무' 방식의 스위치가 아니라 계층적 제어를 제공합니다. 일반 인터넷 액세스 허용 토글이 기준을 설정하며, 허용 도메인 및 거부된 CIDR 목록은 정밀하고 세밀한 재정의 기능을 제공합니다.
|
설정 |
작동 방식 |
|
일반 액세스 켬, 허용/거부 규칙 없음 |
Computer는 모든 웹사이트에 자유롭게 액세스할 수 있습니다. |
|
일반 액세스 꺼짐, 허용/거부 규칙 없음 |
모든 아웃바운드 트래픽이 차단됩니다. 가장 제한적인 설정입니다. |
|
일반 액세스 켬 + 거부된 CIDR |
Computer는 인터넷에 광범위하게 액세스할 수 있지만, 사용자가 정의한 특정 IP 범위는 차단됩니다. |
|
일반 액세스 꺼짐 + 허용된 도메인 |
허용 목록(whitelist)에 지정한 특정 도메인만 접속할 수 있으며, 그 외의 모든 도메인은 차단됩니다. 엄격하게 통제된 환경에 적합합니다. |
예시: 소셜 미디어 게시 차단
조직에서 Computer가 소셜 미디어 플랫폼에 게시하는 것을 방지하려는 경우, 두 가지 옵션이 있습니다:
옵션 A — 특정 플랫폼 차단(더 넓은 액세스 권한 유지):
-
네트워크 방화벽 정책 토글을 활성화합니다.
-
일반 인터넷 액세스 허용을 활성화된 상태로 유지합니다.
-
차단하려는 플랫폼과 관련된 CIDR 대역을 거부된 CIDR 목록에 추가합니다.
옵션 B — 승인된 사이트만 허용(가장 엄격한 방식):
-
네트워크 방화벽 정책 토글을 활성화합니다.
-
일반 인터넷 액세스 허용을 비활성화합니다.
-
조직의 승인된 도메인만 허용 도메인 목록에 추가하십시오(예:
.yourcompany.com,.googleapis.com).
옵션 B는 Computer가 명시적으로 승인된 목적지에만 도달할 수 있도록 보장하며, 승인되지 않은 사이트와 상호작용하는 것을 불가능하게 만듭니다.
Comet Browser Configuration과의 차이점
Comet의 Enterprise 설정은 관리형 기기에서의 Comet 브라우저 환경을 관리하는 읽기 전용, 브라우저 제어 및 완전 차단 모드와 같은 차별화된 제어 기능을 제공합니다. Comet for Enterprise에 대한 자세한 내용은 이 문서에서 확인할 수 있습니다.
Computer의 네트워크 방화벽 정책은 샌드박스 네트워크 계층에서 작동합니다. 이는 사용자의 로컬 브라우징 환경이 아니라 Computer의 클라우드 기반 샌드박스가 네트워크를 통해 액세스할 수 있는 대상을 제어합니다. 이들은 서로 보완적이지만 별개의 제어 기능입니다.
|
|
Computer 방화벽 정책 |
Comet 브라우저 설정 |
|
범위 |
클라우드 샌드박스 네트워크 트래픽 |
관리형 기기의 로컬 브라우저 |
|
세분화 |
도메인 및 CIDR 허용/차단; 인터넷 전체 허용/차단 토글 |
읽기 전용, 브라우저 제어, 완전 차단 모드 |
|
목적 |
작업 실행 중 Computer agent가 액세스할 수 있는 항목 제한 |
사용자가 로컬에서 웹 콘텐츠와 상호작용하는 방식을 제한합니다 |
중요 사항
-
모든 Computer 작업은 안전하게 격리된 클라우드 샌드박스에서 실행됩니다 — 방화벽 규칙은 사용자의 로컬 기기나 네트워크가 아닌 이 샌드박스 환경에 적용됩니다.
-
방화벽 정책 변경 사항은 새로운 Computer 작업에 적용됩니다. 이미 진행 중인 작업에는 즉각적으로 영향을 미치지 않을 수 있습니다.
-
관리자는 조직 설정에서 Computer를 완전히 비활성화하고, 커넥터를 관리하며, 특정 멤버에게 Computer 액세스를 제한하는 기능을 포함한 추가적인 제어 권한을 보유합니다.